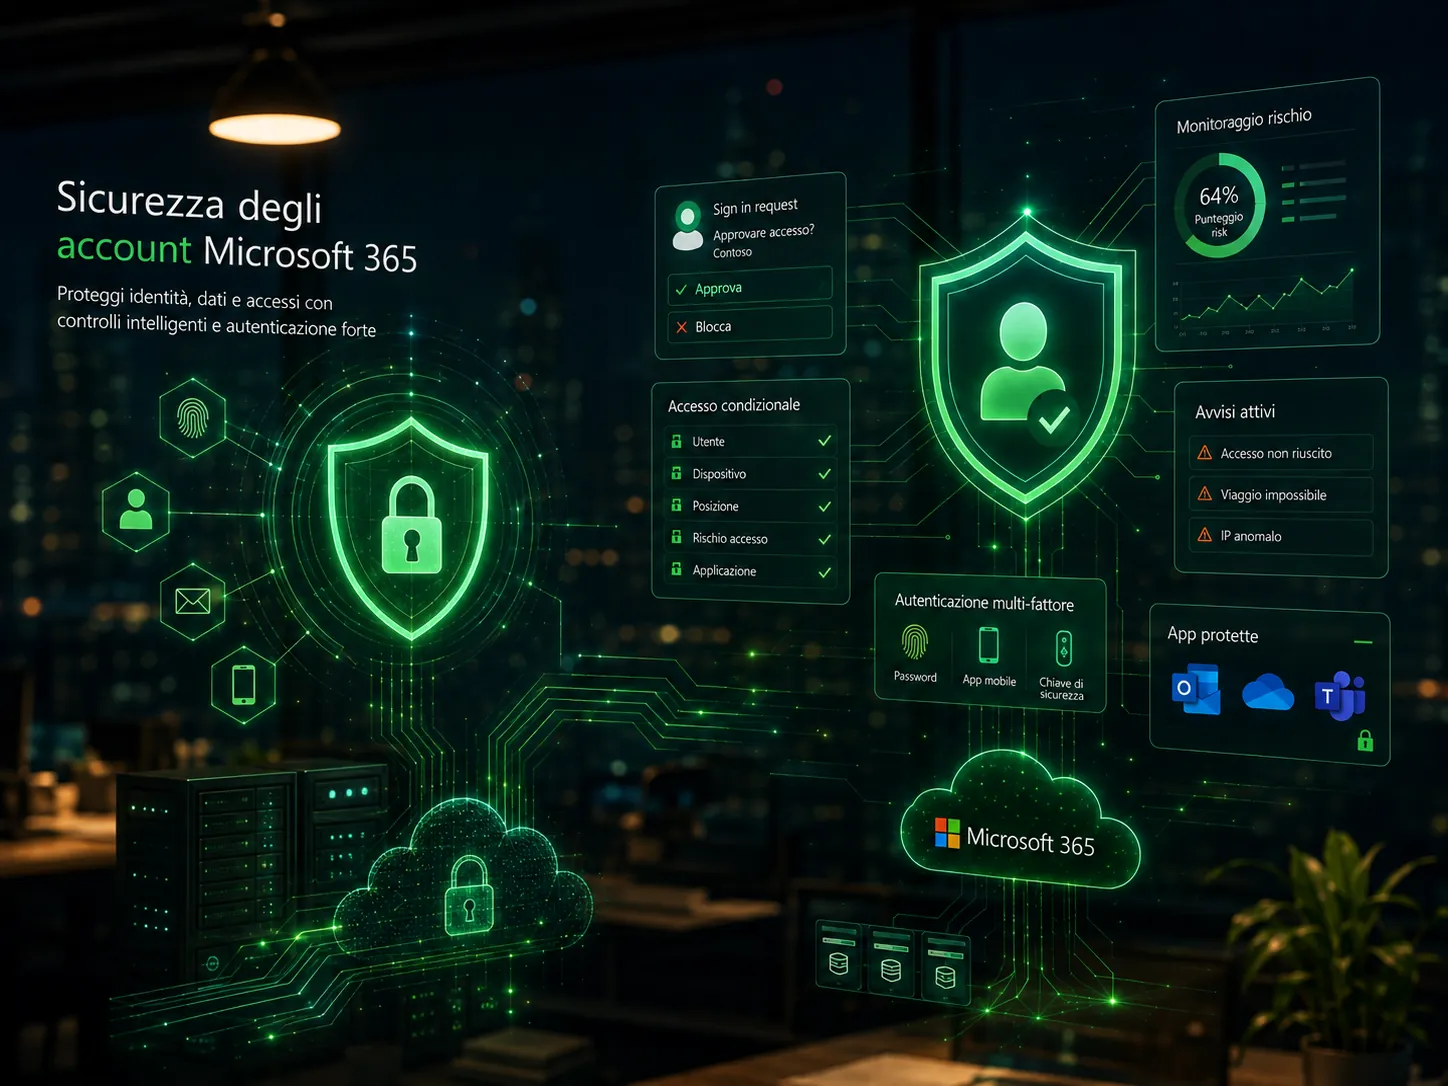
In breve. TritoTech S.r.l., Managed Service Provider con sede operativa a Cernusco sul Naviglio (MI), offre alle PMI di Milano e della provincia di Monza e Brianza un servizio SIEM Cloud per monitorare la sicurezza di Microsoft 365 e dell’infrastruttura IT. Il servizio raccoglie e correla accessi riusciti e falliti, attività degli account amministrativi, connessioni VPN e RDP, operazioni su OneDrive e SharePoint, con conservazione dei log per almeno sei mesi. L’obiettivo: individuare comportamenti anomali anche quando l’attaccante ha già superato la MFA.
Milano, ottobre 2026 – TritoTech S.r.l., azienda informatica milanese specializzata in assistenza IT, cybersecurity e gestione continuativa delle infrastrutture aziendali, presenta il proprio servizio SIEM Cloud per le PMI di Milano e della provincia di Monza e Brianza. Il servizio è pensato per le piccole e medie imprese che lavorano ogni giorno su Microsoft 365 e che vogliono sapere cosa accade nei propri sistemi anche dopo che un utente ha effettuato l’accesso.
Microsoft 365 è il cuore del lavoro quotidiano delle PMI
Per molte aziende la posta passa da Outlook ed Exchange Online, le riunioni si fanno su Teams, i documenti sono archiviati su OneDrive e SharePoint. I collaboratori lavorano da sedi diverse e si collegano da notebook, smartphone e reti domestiche.
Questa flessibilità è uno dei punti di forza della piattaforma. Rende però l’identità digitale uno degli elementi più delicati della sicurezza aziendale. Per questo TritoTech affianca la gestione di Microsoft 365 per le aziende (configurazione, MFA, Conditional Access, revisione degli account amministrativi, controllo delle condivisioni esterne) a un livello di monitoraggio centralizzato.
Perché la sola MFA non basta
L’autenticazione a più fattori resta una misura essenziale. La CISA, l’agenzia statunitense per la sicurezza informatica, ricorda che gli utenti che la attivano hanno molte meno probabilità di subire una violazione dell’account. La MFA, però, è un livello di protezione. Non è una strategia completa.
Le tecniche di phishing più recenti puntano a intercettare la sessione di autenticazione invece della sola password. Nel gennaio 2026 Microsoft ha documentato una campagna di phishing AiTM che sfruttava link SharePoint: gli attaccanti catturavano credenziali e cookie di sessione, modificavano le impostazioni MFA delle vittime e creavano regole nella casella di posta per nascondere la propria attività.
Da quel momento il comportamento dell’attaccante può somigliare molto a quello di un utente legittimo. La domanda da porsi diventa quindi un’altra: la tua azienda è in grado di accorgersi di un comportamento anomalo dopo l’accesso?
Il contesto italiano rende la questione concreta. Secondo il Rapporto Clusit 2026, nel 2025 gli incidenti informatici gravi registrati in Italia sono cresciuti del 42% rispetto all’anno precedente.
Cosa monitora il SIEM Cloud di TritoTech
Un SIEM (Security Information and Event Management) raccoglie gli eventi generati da sistemi diversi e li mette in relazione. Invece di controllare ogni giorno portali separati, l’azienda ottiene una vista unica su quello che succede nel proprio ambiente IT.
Il servizio SIEM Cloud di TritoTech consente di tenere sotto controllo:
- accessi riusciti e falliti a Microsoft 365 e ai sistemi aziendali;
- attività degli account amministrativi e degli account con privilegi elevati;
- operazioni su file e cartelle in OneDrive e SharePoint, comprese modifiche ai permessi e condivisioni;
- connessioni VPN e sessioni RDP;
- accensioni e spegnimenti delle macchine;
- utilizzo di dispositivi di archiviazione USB e di risorse condivise;
- comportamenti anomali individuati tramite Anomaly Detection.
Nessuno di questi eventi, preso da solo, dimostra che sia in corso un attacco. Quando però più anomalie si presentano insieme, meritano attenzione: un accesso riuscito da una località insolita, seguito da una nuova regola di inoltro della posta e da un download massivo da SharePoint, racconta una storia diversa rispetto ai tre eventi letti separatamente.
Log conservati per almeno sei mesi
Microsoft 365 genera molte informazioni utili alla sicurezza. Con Audit (Standard), però, i log vengono conservati per impostazione predefinita per 180 giorni, come indicato nella documentazione ufficiale di Microsoft Purview, e consultarli richiede tempo e competenze specifiche.
Il SIEM Cloud di TritoTech conserva i log per almeno sei mesi e li rende consultabili da una dashboard centralizzata. Disporre di uno storico degli eventi permette di ricostruire con maggiore precisione cosa è successo in caso di incidente e supporta eventuali analisi forensi.
Un servizio integrato con il resto dell’infrastruttura
Microsoft 365 non funziona in modo isolato. Gli stessi utenti si collegano a server, cartelle condivise, gestionali e VPN aziendali. Per questo TritoTech inserisce il SIEM Cloud all’interno di un approccio più ampio alla sicurezza informatica aziendale, che comprende protezione degli endpoint, gestione degli account, aggiornamenti, backup e disaster recovery e risposta agli incidenti.
L’obiettivo non è installare il maggior numero possibile di strumenti. È fare in modo che lavorino insieme.
Monitoraggio continuo senza un SOC interno
Le grandi aziende dispongono spesso di un Security Operations Center dedicato. La maggior parte delle PMI non ha questa possibilità, e non per questo deve rinunciare al monitoraggio. Attraverso il modello di gestione IT continuativa come MSP, TritoTech mette a disposizione delle imprese competenze specialistiche, monitoraggio e supporto nell’analisi degli eventi, senza che l’azienda debba costruire un team di sicurezza interno.
«Non monitoriamo i sistemi solamente per sapere che cosa è accaduto. Li monitoriamo per aiutarti a mantenere operativa la tua azienda», è la filosofia con cui TritoTech presenta il servizio.
Copertura territoriale: Milano e provincia di Monza e Brianza
TritoTech opera dalla sede di Cernusco sul Naviglio e segue aziende a Milano, nell’area della Martesana e in tutta la provincia di Monza e Brianza, tra cui Monza, Vimercate, Brugherio, Agrate Brianza, Concorezzo, Arcore, Lissone, Desio e Seregno. Il SIEM Cloud è un servizio gestito da remoto; quando serve, l’assistenza informatica per le aziende di Monza e Brianza prevede anche interventi tecnici in sede.
Assessment dell’ambiente Microsoft 365
Le aziende che vogliono verificare la configurazione di Microsoft 365, rivedere i privilegi amministrativi o capire come integrare il monitoraggio SIEM nella propria strategia di cybersecurity possono richiedere un assessment a TritoTech attraverso la pagina contatti e richiesta preventivo.
Chi è TritoTech
TritoTech S.r.l. è un’azienda informatica con sede legale a Bussero (MI) e sede operativa a Cernusco sul Naviglio (MI), Microsoft Solution Partner. Supporta le PMI con assistenza informatica aziendale, gestione di Microsoft 365, cybersecurity, reti e VPN, backup e disaster recovery e servizi MSP di gestione IT continuativa.
Contatti
TritoTech S.r.l.
Sede operativa: Via Torino 24/11, 20063 Cernusco sul Naviglio (MI)
Telefono: +39 02 9296 5920
Email: info@tritotech.it
Sito web: tritotech.it






Commento all'articolo